
Vraxum يكشف الثغرات في شيفرتك.
ماسح أمني للشيفرة يعمل بوكلاء ذكاء اصطناعي. يرسم شيفرتك على هيئة مخطط، ويدع وكيلًا ذكيًا يحلّلها، ثم يعرض كل نتيجة مع دليلها، ومعها إصلاح مقترح حيثما أمكن.
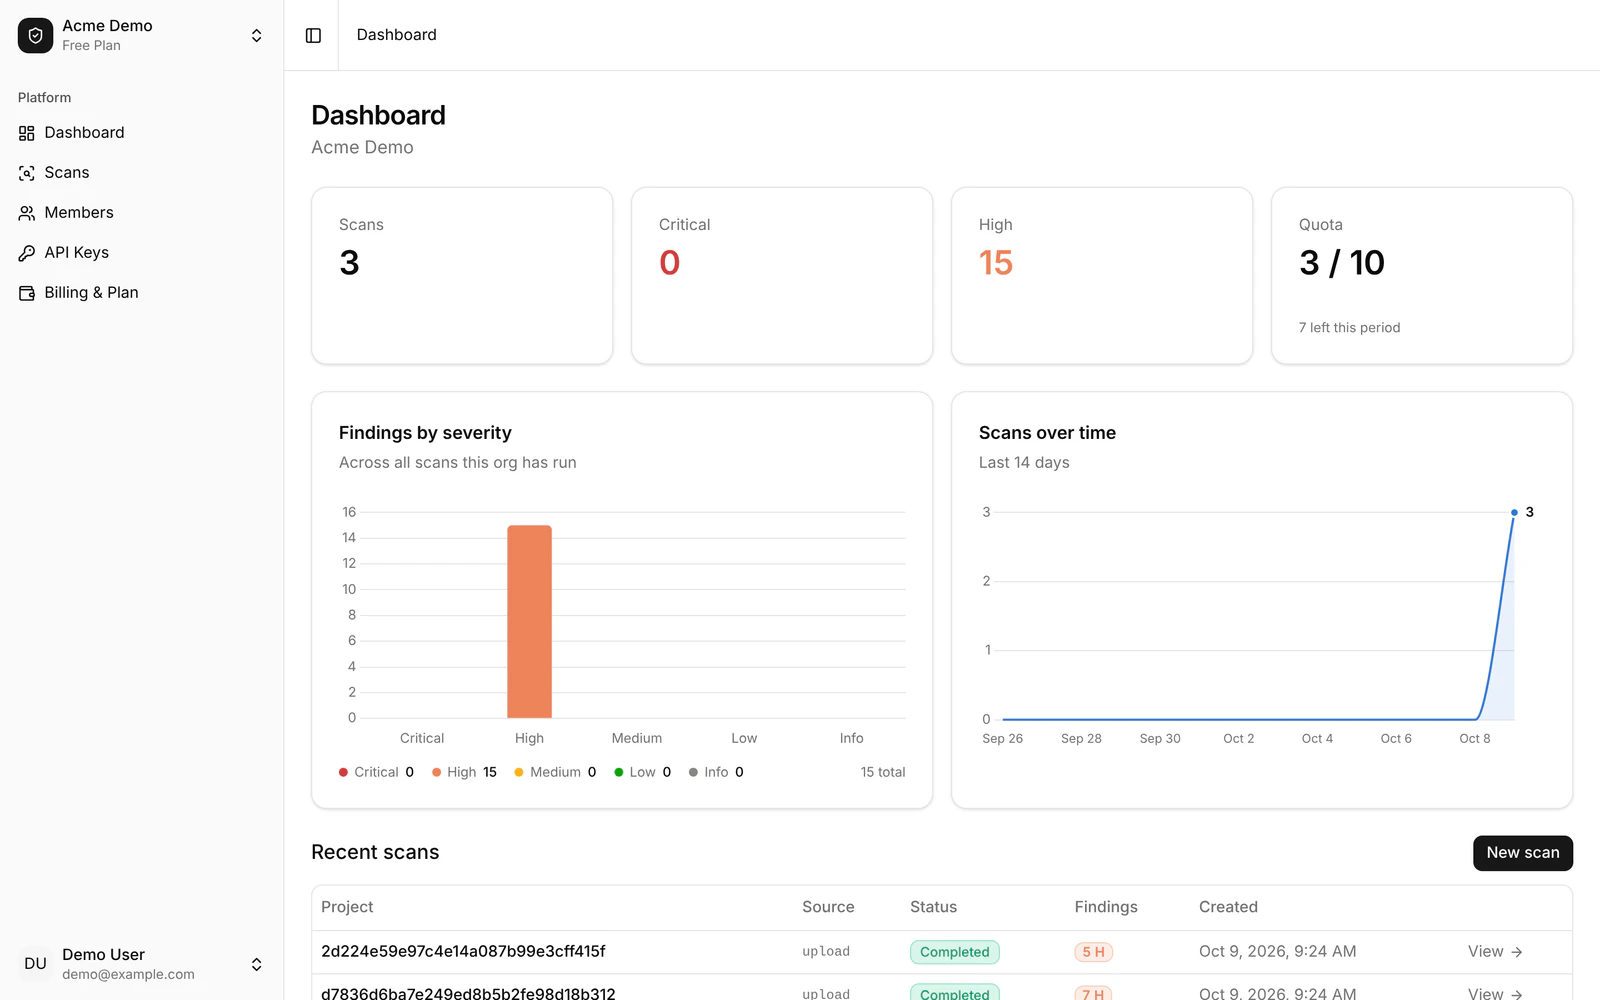
ماذا يفعل
يفهم الشيفرة قبل أن يحكم عليها.
معرفة الكشف تعيش في مهارات مقروءة يحكم عليها النموذج، لا في تعابير نمطية وحدها.
سياق قائم على المخطط
يبني مخططًا للشيفرة بلغات Python وJavaScript وكذلك TypeScript وGo وPHP وJava وRuby وC#، ويتتبّع سلاسل الاستدعاء من المصدر إلى المصبّ عبر الملفات.
29 مهارة للكشف عن الثغرات
تغطي قائمة OWASP لأبرز عشر مخاطر وأكثر منها: الحقن، والتحكم في الوصول، والتشفير، والأسرار، وSSRF، ومنطق الأعمال.
نتائج يُعاد التحقق منها
تعيد مرحلة ثانية قراءة الشيفرة عند كل نتيجة وتقدّر مدى ثقتها، فيرى المراجع الدليل والدرجة.
إصلاحات لا تنبيهات فقط
قد تأتي النتيجة مع مقطع شيفرة مُصحَّح، يُعرض جنبًا إلى جنب مع الشيفرة التي بها الثغرة.
الفحص لا يشغّل شيفرتك
الفحص تحليل ساكن: لا يُنفَّذ شيء مما يفحصه. وتُهيَّأ لكل فحص بيئة Docker معزولة ومحصّنة، ويفشل الفحص المستضاف بدلًا من أن يعمل من دونها.
مصمّم للتكامل المستمر
يوقف البناء عند بلوغ حدّ معيّن للخطورة، ويمكن أن يقتصر الحكم على النتائج الجديدة مقارنةً بخط أساس، وتُرفع نتائج SARIF إلى فحص الشيفرة.
المنصة
فحص كامل من الرفع إلى التقرير.
الواجهة المستضافة: رفع مستودع وقراءة النتائج في المتصفح.
بيانات تجريبية. تعرض هذه الشاشات فحوصات لتطبيقات تجريبية بها ثغرات مقصودة جرت بنموذج اختباري، لذلك تختلف الدرجات والصياغة عن فحص فعلي.
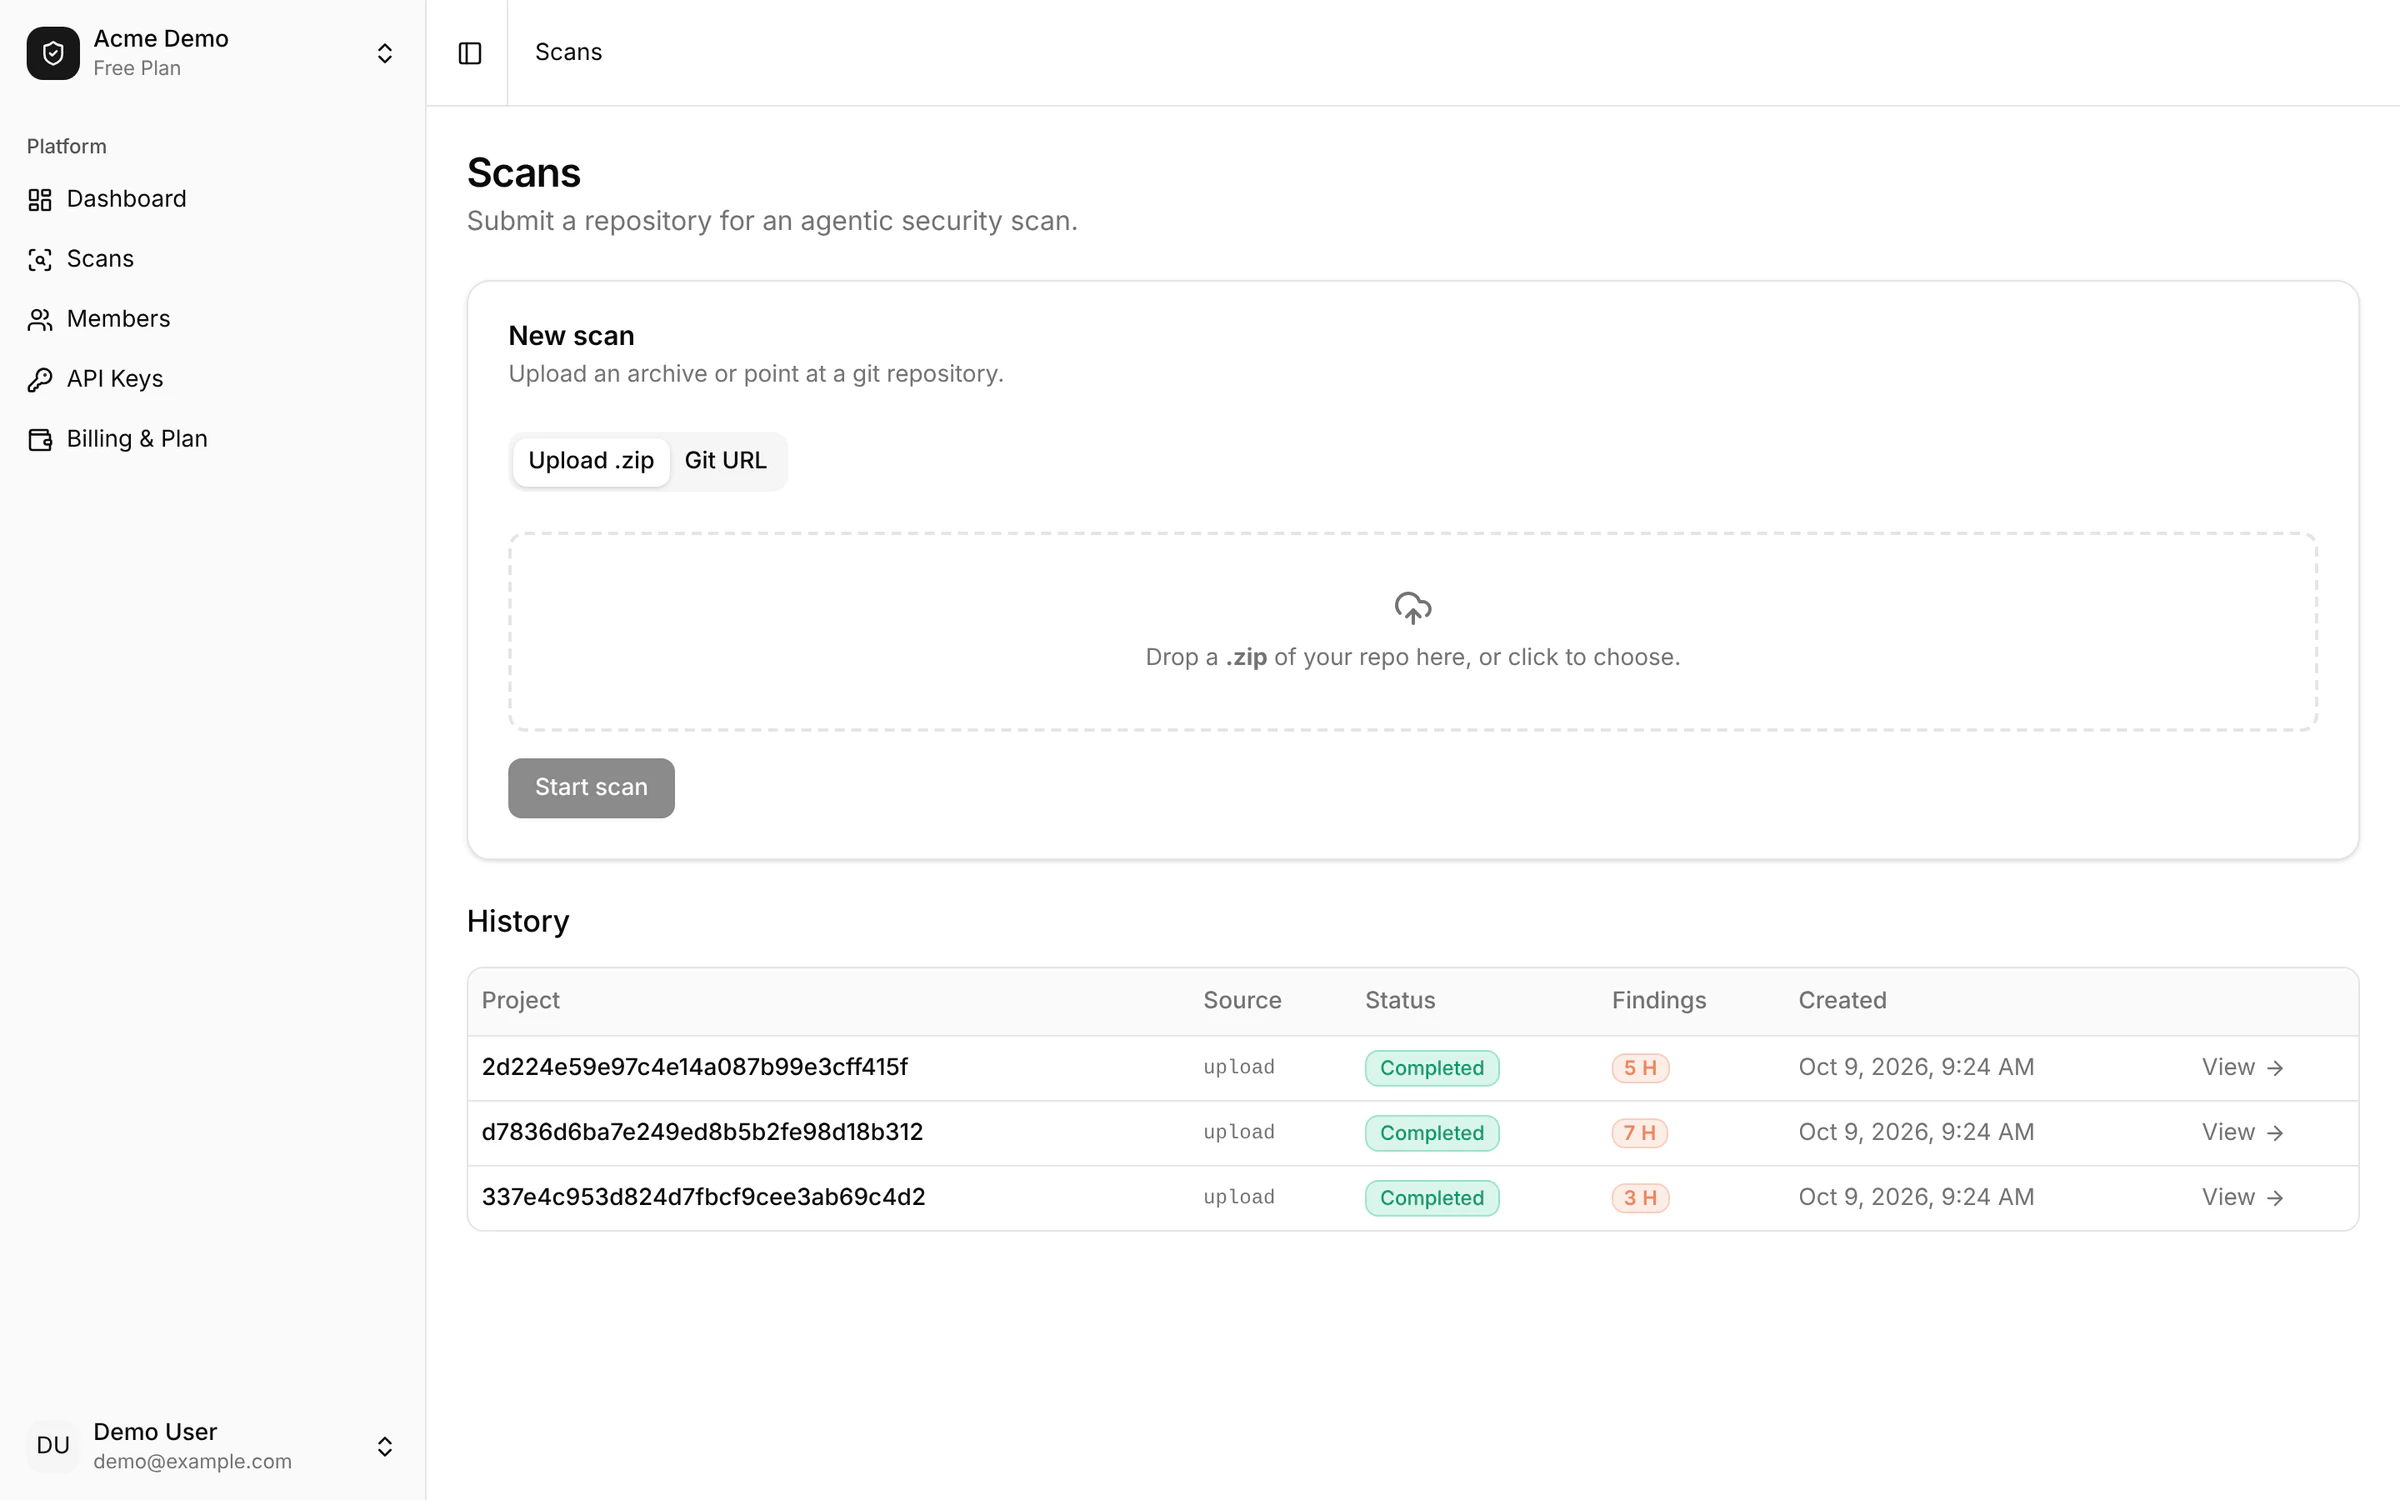
رفع مستودع
يُرفع ملف مضغوط أو يُشار إلى مستودع Git. يوضع كل فحص في الطابور ويُنفَّذ ويُحفظ في السجل.
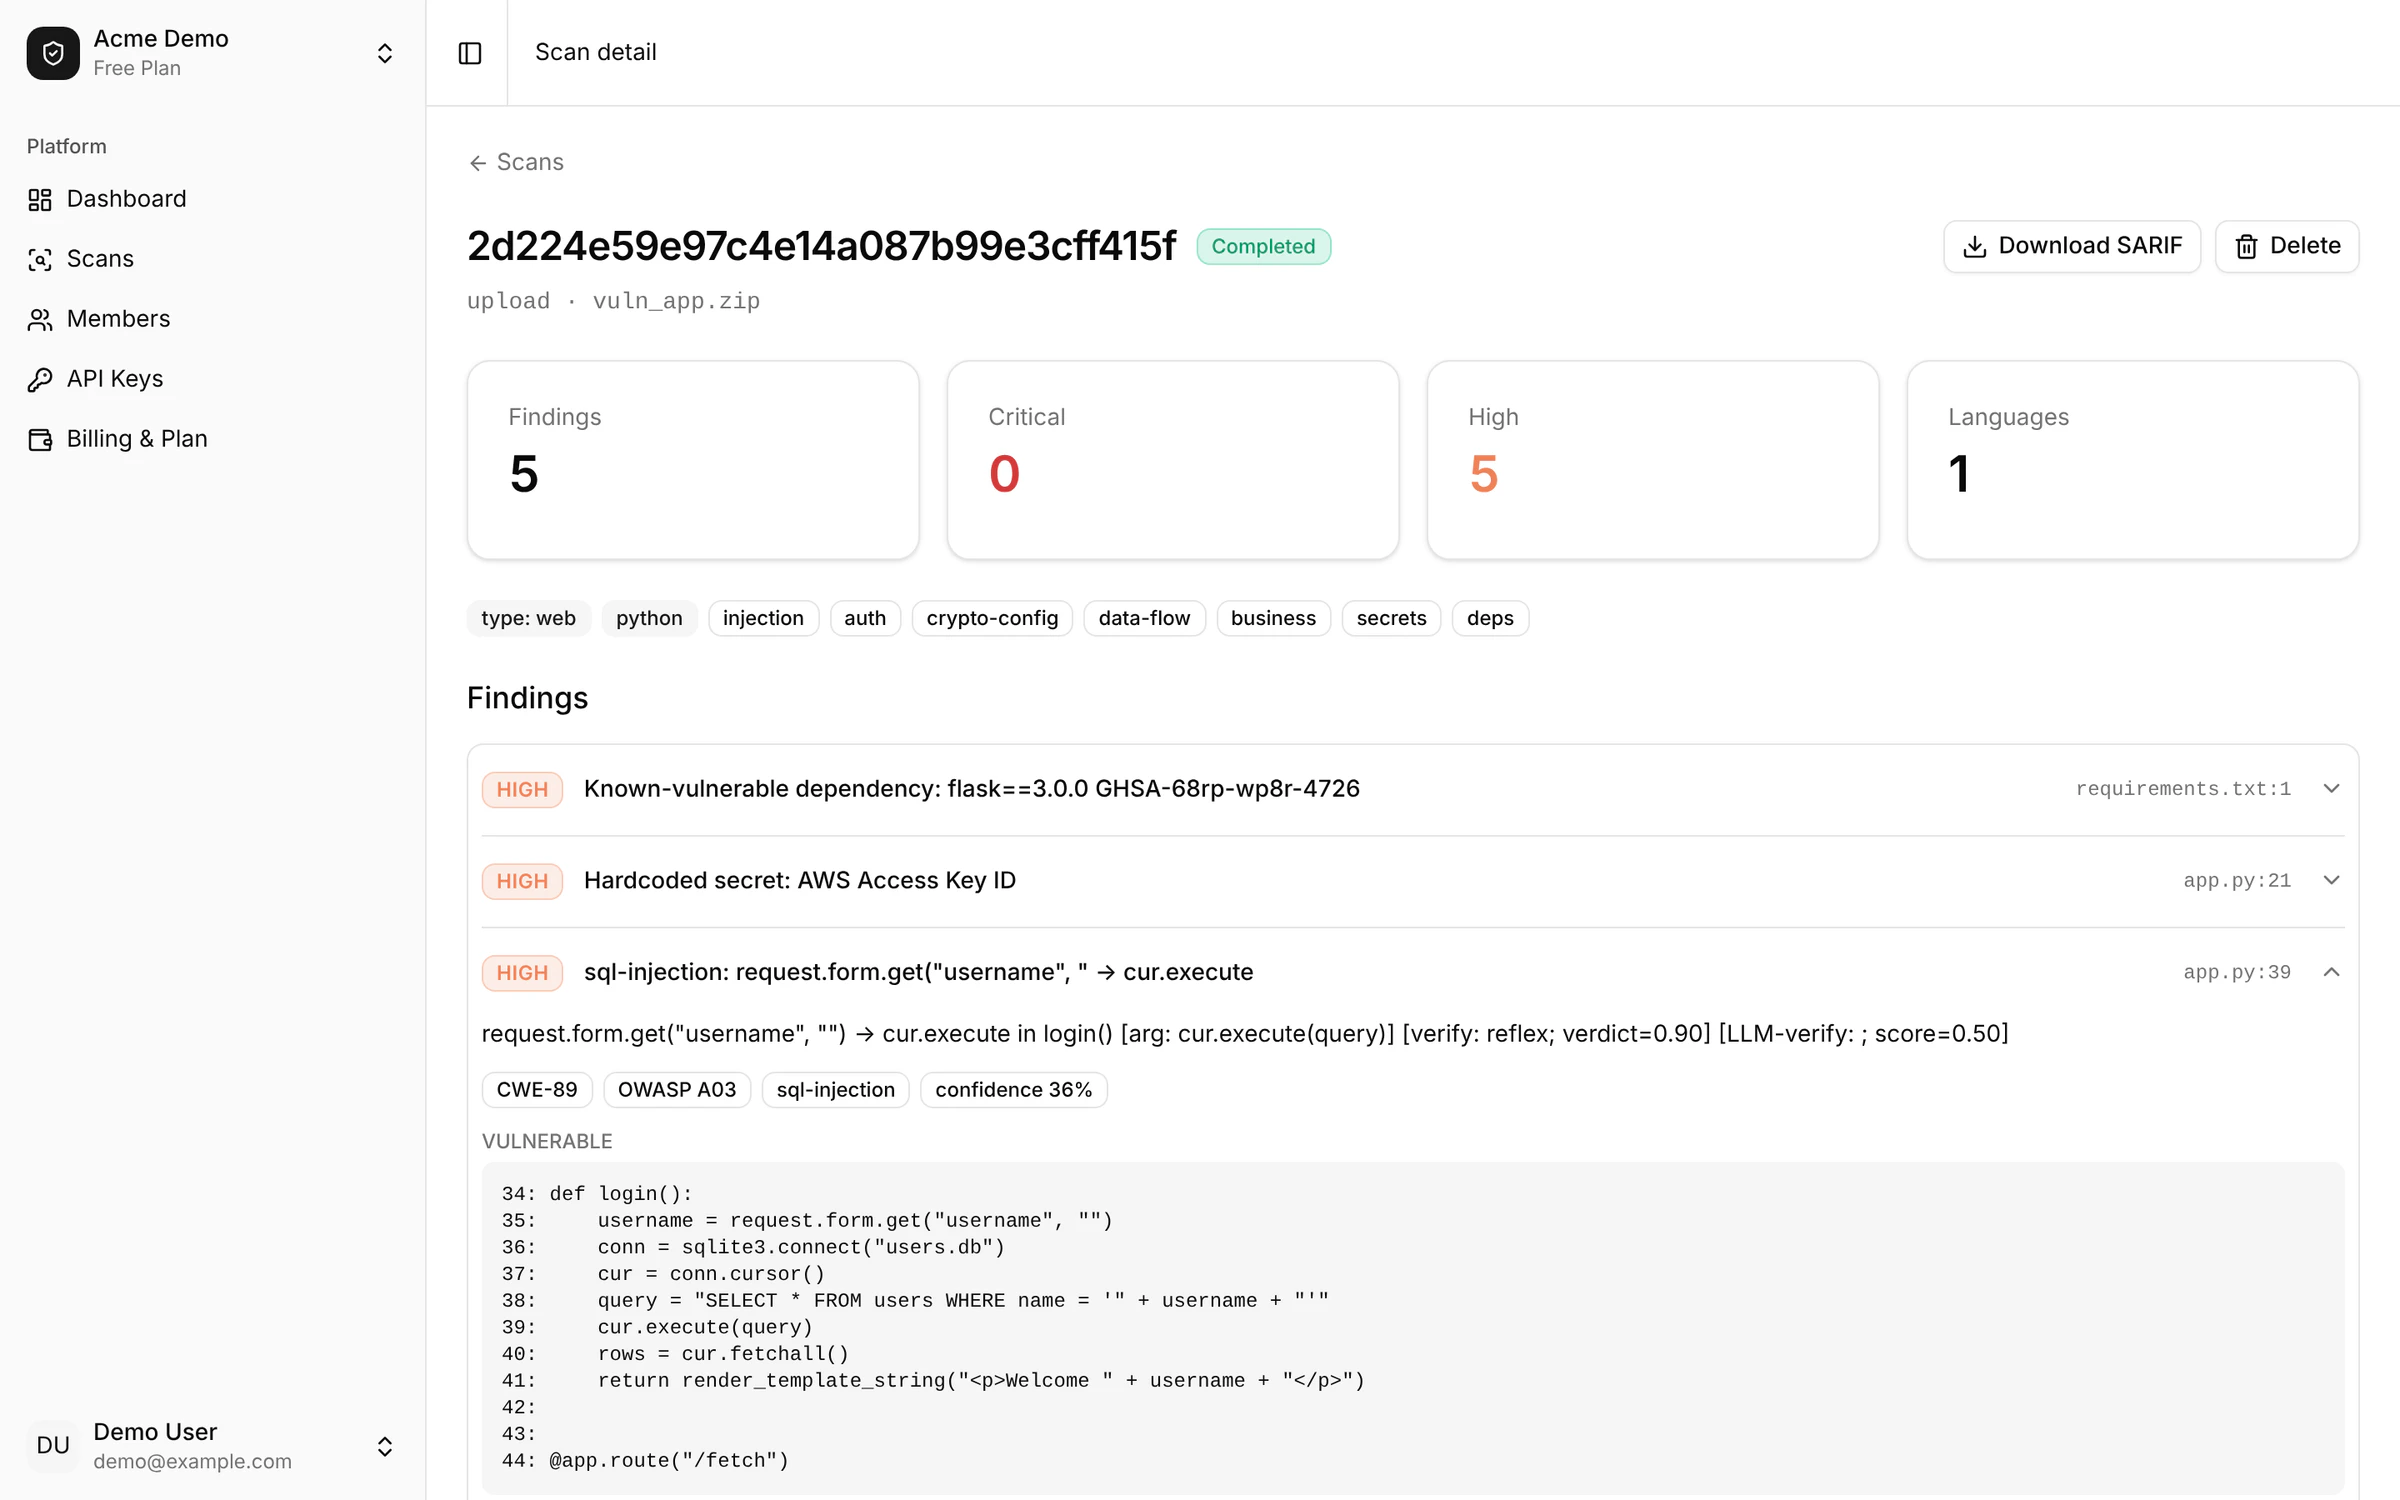
الدليل والشيفرة التي بها الثغرة
تحمل كل نتيجة تصنيفَي CWE وOWASP والشيفرة المحيطة بها.
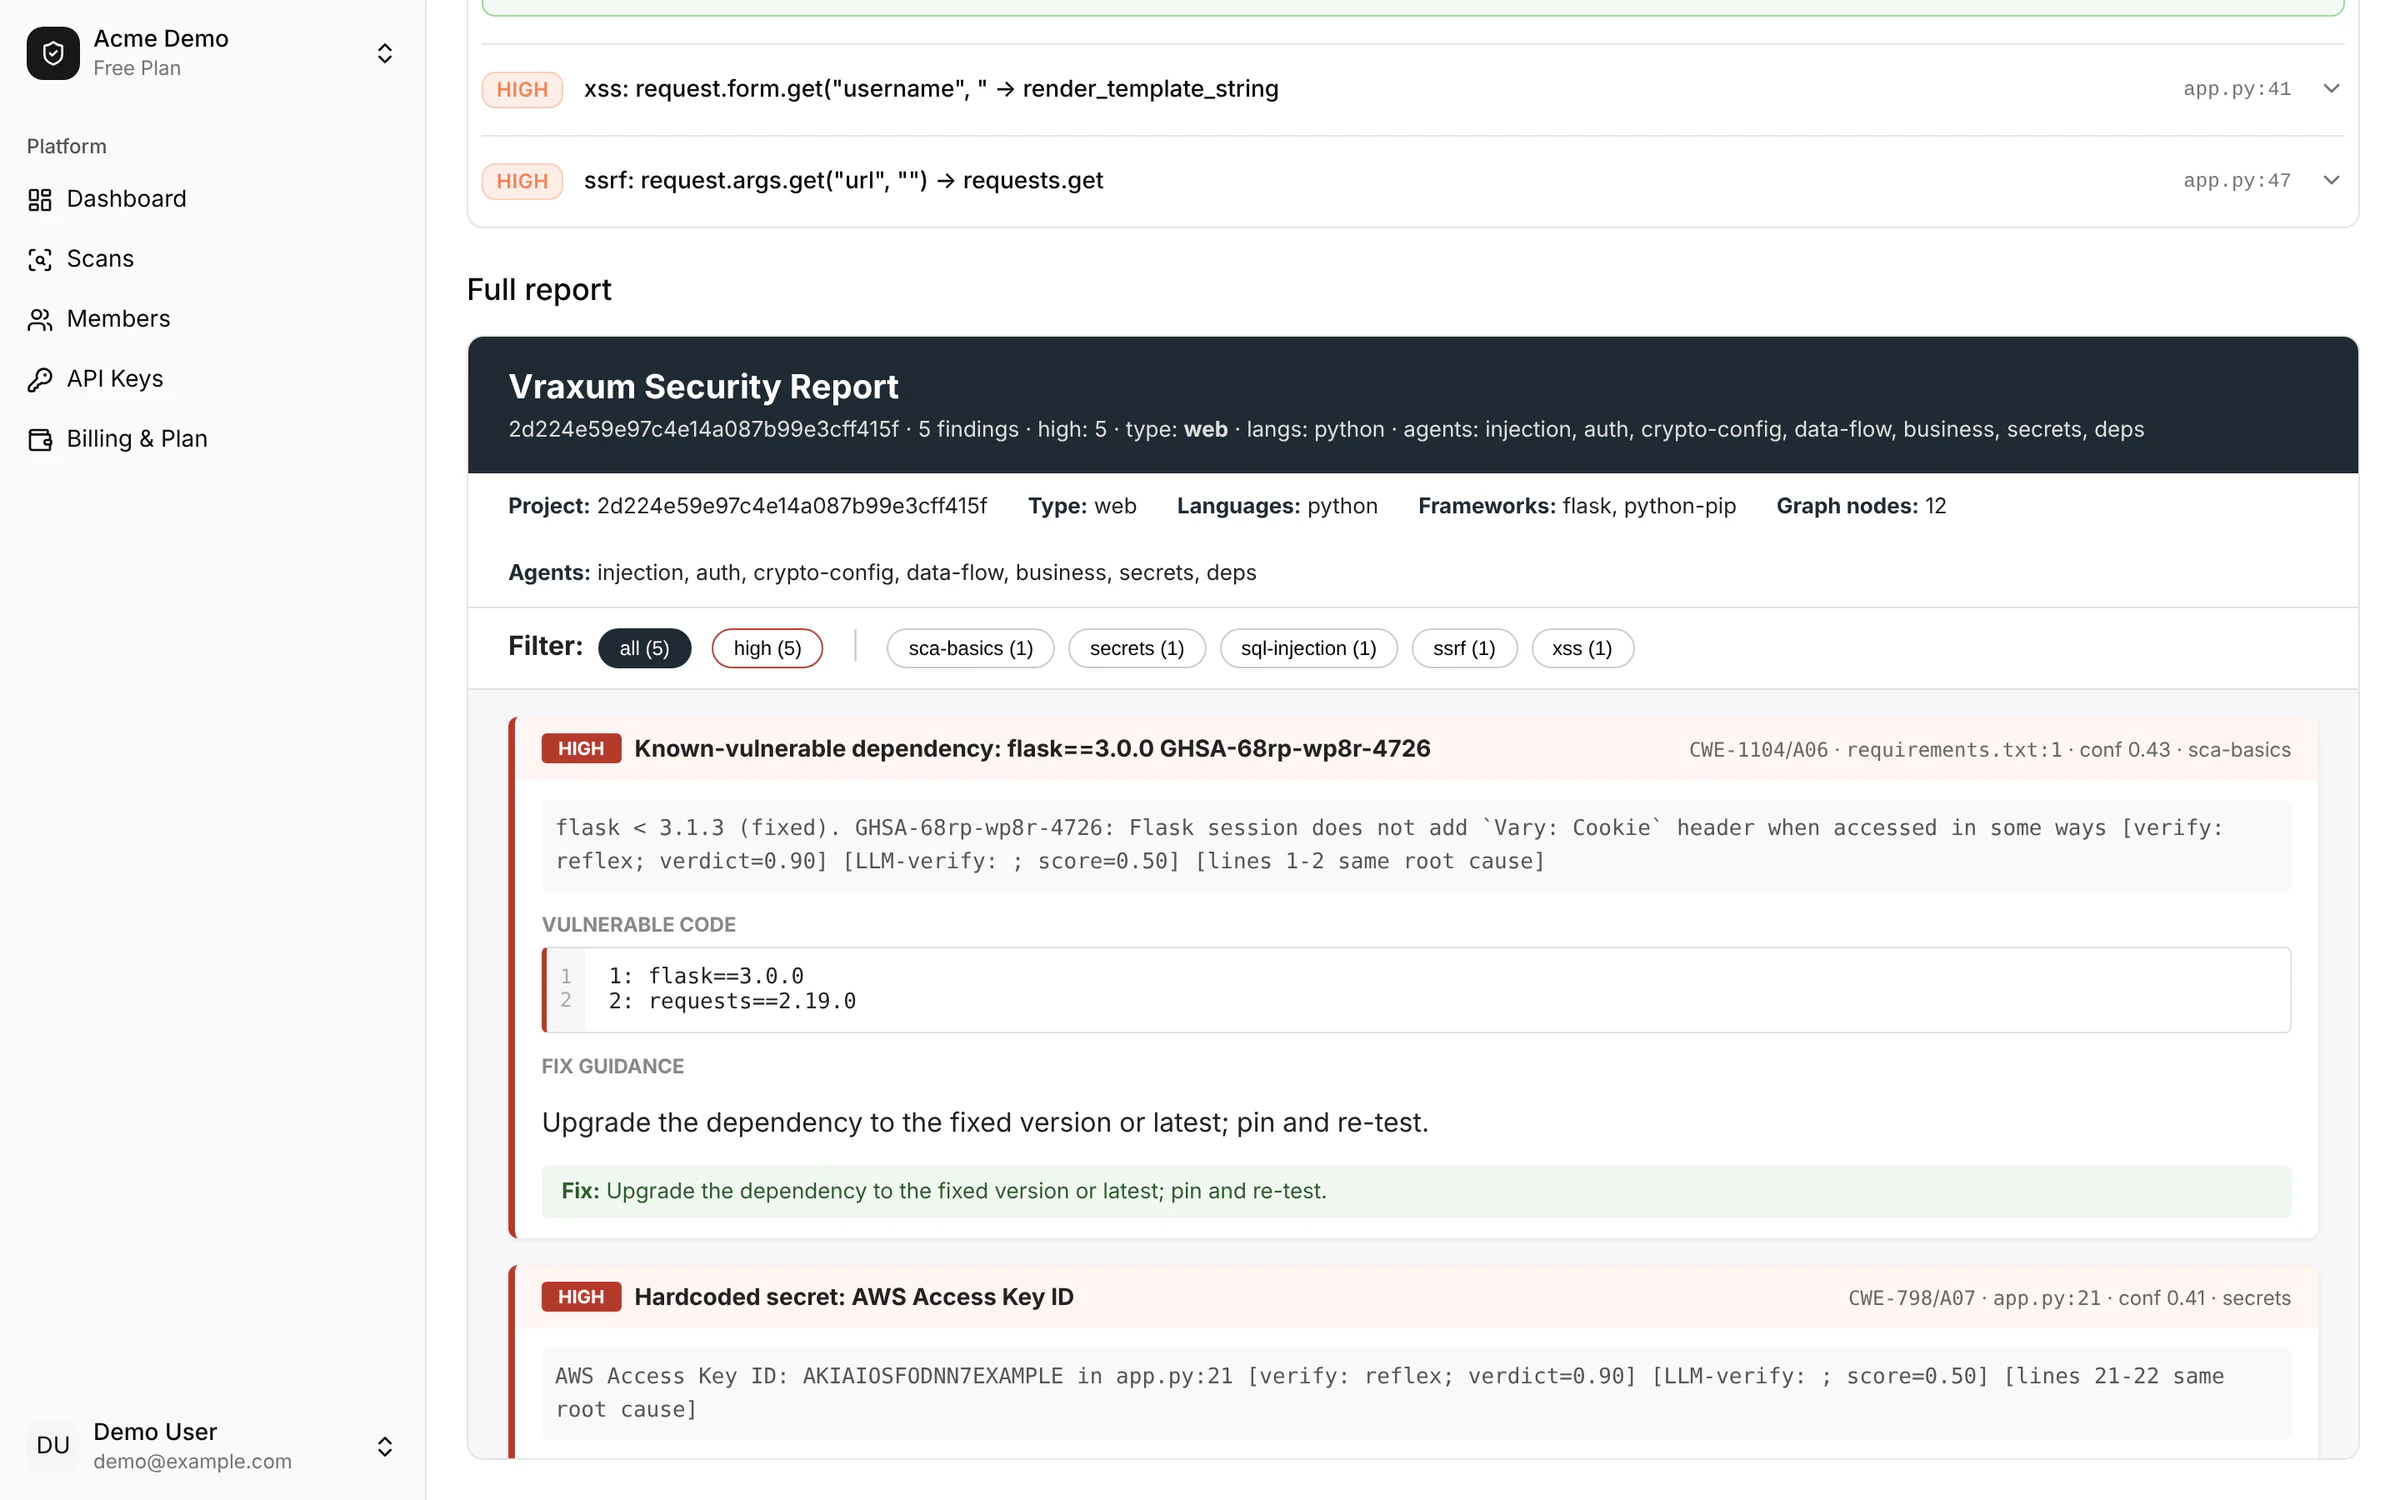
التقرير الكامل
يظهر التقرير التفاعلي في الصفحة نفسها، وتُنزَّل النتائج بصيغة SARIF للتكامل المستمر.